
Datasikkerhet i EDI-transaksjoner
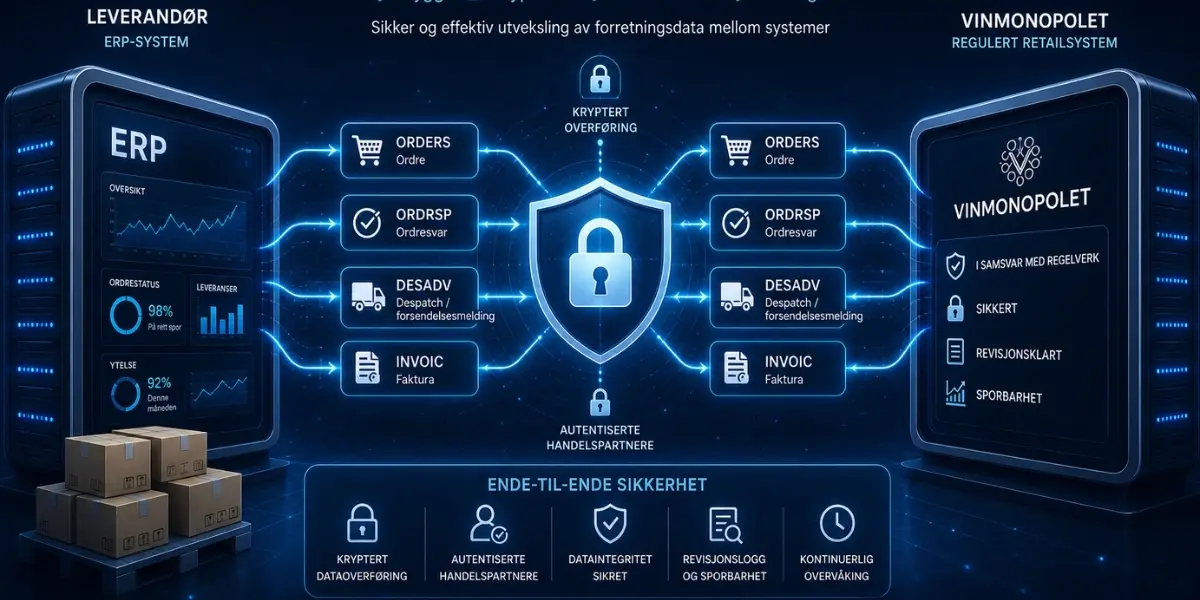
Hva betyr datasikkerhet i EDI-transaksjoner?
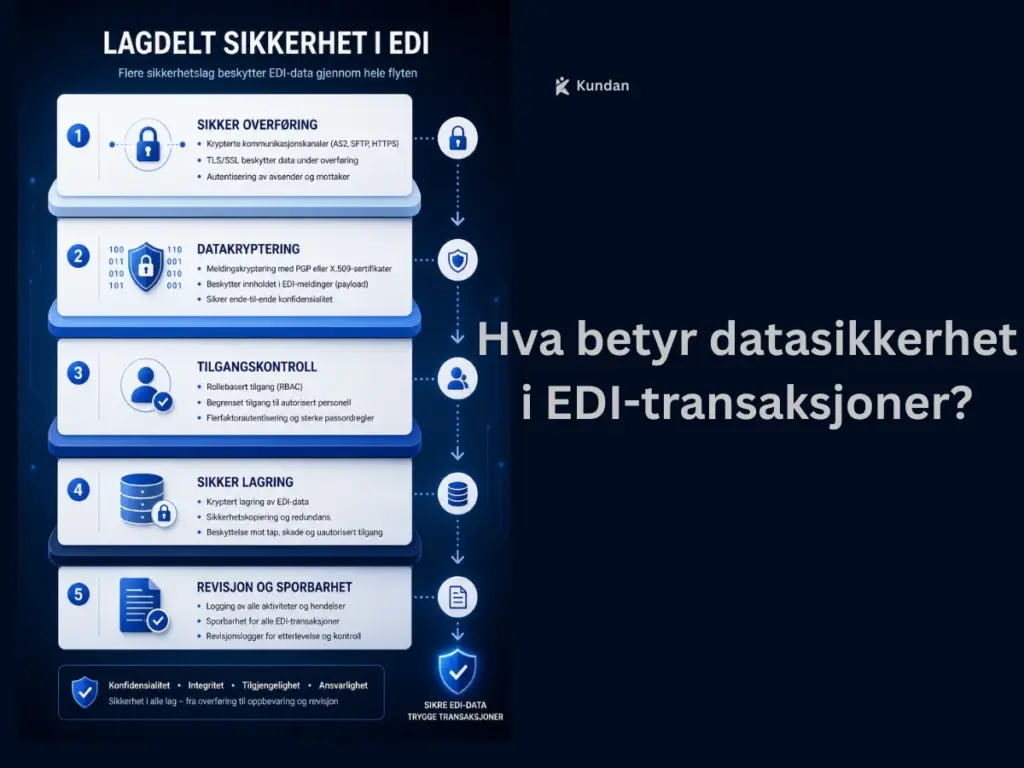
Datasikkerhet i EDI-transaksjoner betyr å beskytte strukturerte forretningsmeldinger mot uautorisert tilgang, endring, avlytting og tap, både under overføring og lagring. Det handler ikke om ett tiltak, men om fem lag som må fungere sammen: sikre overføringskanaler, beskyttelse av meldingsinnholdet, kontroll av systemtilgang, sikker lagring, og revisjon og sporbarhet.
Til sammen skal tiltakene sikre konfidensialitet, integritet, tilgjengelighet og ansvarlighet i hele EDI-flyten. Dette gjelder spesielt EDI-utveksling mellom leverandører og aktører som Vinmonopolet, hvor krav til kontroll, sporbarhet og nøyaktighet er strenge.
Hvorfor er datasikkerhet påkrevd i EDI-transaksjoner?
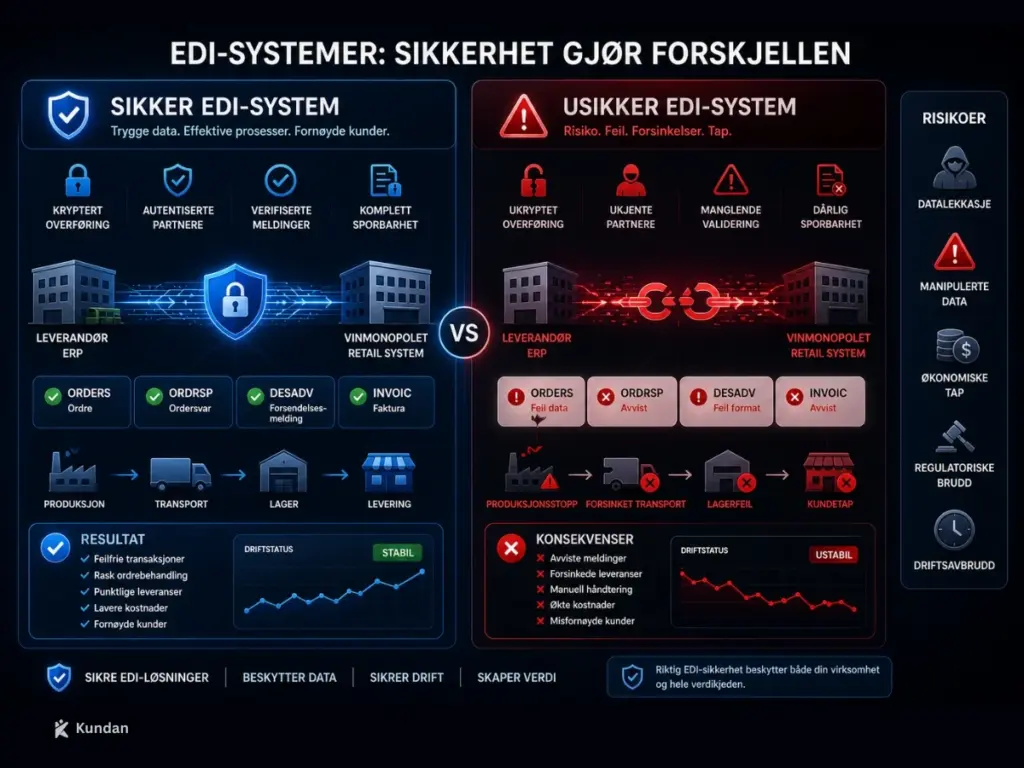
EDI-meldinger inneholder forretningskritisk informasjon, og svikt i sikkerheten treffer driften før den treffer noe annet. Manglende sikkerhet kan føre til feil i ordrebehandling og fakturering, manipulering av transaksjoner, tap av økonomiske verdier og avviste meldinger fra mottaker.
I alkoholbransjen kommer det et lag til. Sikker EDI-kommunikasjon henger sammen med kontrollert produktsporbarhet, korrekt avgifts- og rapporteringsgrunnlag, og muligheten til å dokumentere ved revisjon. Hva regelverket krever av akkurat din virksomhet, bør du få avklart av noen som kan alkohol- og særavgiftsregelverket, framfor å anta at integrasjonen dekker det.
Hvilke data i EDI-meldinger må sikres?
Data som utveksles gjennom EDI inneholder både økonomisk og operasjonelt sensitiv informasjon.
| Melding | Innhold som må beskyttes |
|---|---|
| Ordre | Ordredetaljer, mengder, leveringsbetingelser |
| Ordrebekreftelse | Hva som faktisk kan leveres |
| Leveringsmelding | Forsendelses- og leveringsdata |
| Faktura | Pris- og avgiftsinformasjon |
| Betalingsmelding | Betalingsinformasjon |
I tillegg går identifikatorer gjennom flere av meldingene: GTIN og varenummer, leverandør- og kjøperidentifikatorer, og leveringsadresser med lokasjonskoder. Uautorisert tilgang til disse kan føre til feil leveranser eller økonomisk tap.av.
Hva skjer hvis EDI-sikkerheten svikter?
Når datasikkerheten svikter, påvirkes hele leveransekjeden: feil ordre går til distribusjon, manipulerte fakturaer fører til feil betaling, leveranser stopper på grunn av avviste meldinger, systemer mister synkronisering mellom partene, og revisjon avdekker manglende sporbarhet.
Poenget er at feilene sjelden stopper der de oppstår. En kompromittert melding forplanter seg gjennom ordre-, leverings- og fakturaflyten, og oppdages ofte først når betalingene ikke stemmer.forsinkelser, økonomiske tap og i enkelte tilfeller midlertidig stans i handel med aktører som Vinmonopolet.
Hvilke protokoller sikrer trygg EDI-kommunikasjon?
ikker EDI-kommunikasjon krever krypterte og autentiserte overføringsprotokoller.
| Protokoll | Hva den gir |
|---|---|
| AS2 | Kryptering, digitale sertifikater og kvittering på mottak. Ofte gjensidig autentisering |
| SFTP | Kryptert filoverføring over sikret kanal |
| HTTPS med TLS | Kryptert kanal, vanlig ved API-baserte oppsett |
| Krypterte VAN-tjenester | Kryptering og sporbarhet gjennom en tredjepart |
Felles for alle fire er kryptert dataoverføring, autentisering av handelspartnere, sporbar levering og kvitteringskontroll. Ukrypterte filoverføringer hører ikke hjemme i et produksjonsmiljø..
Hvordan brukes kryptering i EDI?
Kryptering beskytter EDI-meldinger mot å bli lest av uvedkommende. To nivåer brukes, og forskjellen mellom dem er verdt å forstå.
Transportkryptering med TLS eller SSL sikrer selve kommunikasjonskanalen og beskytter data under nettverksoverføring.
Meldingskryptering med PGP eller X.509-sertifikater krypterer selve meldingsinnholdet, altså payloaden, og gir ende-til-ende-beskyttelse.
Kun autoriserte parter med gyldige nøkler kan lese meldingen. Det gjør sikker nøkkeladministrasjon og sertifikathåndtering avgjørende: et utløpt sertifikat stopper kommunikasjonen like effektivt som et sikkerhetsbrudd.
Hvilke autentiseringsmekanismer kreves i EDI?
Autentisering sikrer at både avsender og mottaker er verifisert før data utveksles.
Vanlige metoder inkluderer:
- Digitale sertifikater
- Offentlig/privat nøkkelpar
- Tokenbasert autentisering
- IP-begrensning
- Sikker legitimasjonsforvaltning
I AS2-oppsett brukes ofte gjensidig autentisering, hvor begge parter bekrefter hverandres identitet.
Dette forhindrer uautorisert tilgang og identitetstyveri.
Hvordan sikres dataintegritet i EDI-transaksjoner?
Dataintegritet betyr at meldingen forblir uendret fra avsender til mottaker.
Dette sikres gjennom:
- Digitale signaturer
- Hash-verifisering
- Meldingsdigest-kontroll
- Kvitteringsvalidering
Digitale signaturer bekrefter både:
- At avsender er autentisk
- At meldingen ikke er manipulert
Integritetskontroller skjer automatisk under overføring og validering.
Hvilke krav gjelder for tilgangsstyring?
Tilgang til EDI-systemer må begrenses til autorisert personell og kontrolleres løpende. Viktige tiltak er rollebasert tilgang, segregering av oppgaver, sterke passordregler, flerfaktorautentisering, logging av all aktivitet og oppbevaring av revisjonsspor.
Tre områder skal være begrenset til autoriserte brukere: EDI-konfigurasjonen, overføringsloggene og de finansielle meldingene. Tilgangslogger er avgjørende ved revisjon og hendelseshåndtering, og de er verdiløse hvis de først opprettes når noe har gått galt.
Hva må gjøres ved et databrudd i EDI-systemer?
Ved et databrudd må virksomheten handle raskt for å begrense skade. Praktiske førstesteg er å identifisere og isolere berørte systemer, kartlegge hvilke data som er kompromittert, varsle berørte parter og samarbeidspartnere, iverksette korrigerende tiltak og dokumentere både hendelsen og responsen.
Meldeplikten er et eget spørsmål. Inneholder EDI-dataene personopplysninger, kan bruddet utløse meldeplikt til Datatilsynet med en frist på 72 timer, men plikten er betinget av risikoen bruddet innebærer, og ikke alle brudd er meldepliktige. Meldingen sendes gjennom Altinn av den behandlingsansvarlige. Se Datatilsynets veiledning om å melde avvik for gjeldende krav, og få vurdert din egen meldeplikt av noen som kan personvernregelverket framfor å ta den vurderingen under tidspress.
Hvordan opprettholdes datasikkerheten over tid?
.Datasikkerhet i EDI er en kontinuerlig prosess. Anbefalte tiltak er regelmessige sikkerhetsrevisjoner, periodisk penetrasjonstesting, fornyelse av sertifikater, overvåking av meldingsflyt, oppdatering og patching av systemer, og kontroll av etterlevelse mot gjeldende regelverk.
Sikkerhetsoppsettet bør vurderes på nytt når systemer oppdateres, når meldingsformater endres, og når kommunikasjonsendepunkter endres. Det er disse tre hendelsene som oftest bryter et oppsett som har fungert i lang tid, ikke angrep utenfra.
Kort oppsummert
- Datasikkerhet i EDI beskytter konfidensialitet, integritet, tilgjengelighet og ansvarlighet.
- Kryptering finnes på to nivåer: transport og melding. De løser ulike problemer.
- Autentisering bekrefter hvem avsenderen er. Integritetskontroll bekrefter at innholdet er uendret.
- Tilgangsstyring og revisjonsspor må etableres før de trengs, ikke etter.
- Inneholder EDI-dataene personopplysninger, gjelder personvernregelverket i tillegg. Meldeplikt ved brudd er betinget og bør vurderes av noen som kan regelverket.
- Sertifikatutløp, formatendringer og nye endepunkter bryter flere oppsett enn angrep gjør.
Hvordan bistår Kundan med sikker EDI?
Kundan etablerer EDI-integrasjoner for leverandører som handler med Vinmonopolet og andre norske alkoholdistributører, med vekt på både teknisk sikkerhet og etterlevelse. Det innebærer:
- Oppsett av sikre kommunikasjonsprotokoller, som AS2 og SFTP
- Implementering av kryptering og sertifikathåndtering
- Konfigurasjon av autentisering og tilgangskontroll
- Validering av meldingsintegritet
- Etablering av logging og revisjonsspor
- Testing i kontrollert miljø før produksjonssetting
- Løpende overvåking og feilhåndtering
Målet er stabil EDI-utveksling med færre avviste meldinger og driftsavbrudd. Virksomheter som integrerer mot Vinmonopolet bør uansett gjennomføre en teknisk sikkerhetsvurdering før produksjonssetting.
Spørsmål og svar
Ofte stilte spørsmål
Her svarer vi på de vanligste spørsmålene vi får fra nye og eksisterende kunder.
Autentisering bekrefter identiteten til en bruker eller et system, mens autorisasjon bestemmer hvilke tilganger denne identiteten har. Begge er nødvendige for å sikre EDI-systemer.
AS2 er en sikker kommunikasjonsprotokoll for EDI som bruker kryptering og digitale sertifikater for å sende data over internett. Den gir også kvittering på at meldinger er mottatt korrekt.
Digitale sertifikater brukes til kryptering og autentisering. Utløpte eller feilkonfigurerte sertifikater kan føre til avviste meldinger og full stopp i kommunikasjonen, uten at noe annet er galt med oppsettet.
Det avhenger av innholdet. Inneholder meldingene personopplysninger, gjelder personvernregelverket i tillegg til de kommersielle kravene, med krav til databeskyttelse, tilgangskontroll og håndtering av brudd. Hva som gjelder for din virksomhet, bør avklares med noen som kan regelverket.
Bruk protokoller mottakeren godtar, implementer kryptering, konfigurer autentisering korrekt, og gjennomfør testing i kontrollert miljø før produksjonssetting. Hvilke protokoller og krav som gjelder, står i Vinmonopolets gjeldende dokumentasjon.
Krypterte protokoller, regelmessige sikkerhetsrevisjoner, overvåking av meldingsflyt, planlagt sertifikatfornyelse og dokumentert hendelseshåndtering. Det siste punktet er det som oftest mangler når noe først skjer.
Neste anbefalt artikkel
Kort oppsummering som binder leseren videre til et dykkemal - typisk neste steg i brukerens reise.
Tilbake til Aktuelt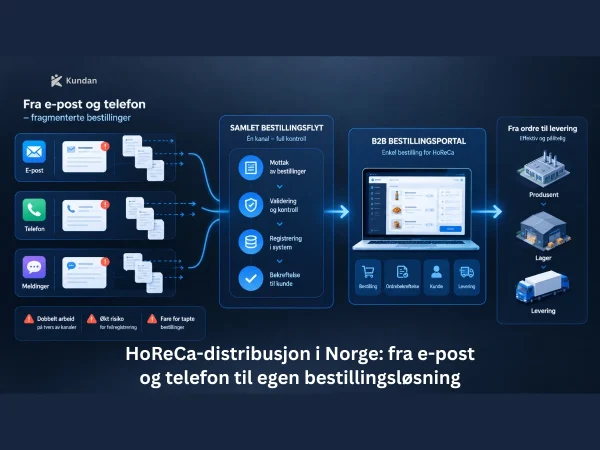
HoReCa-distribusjon i Norge: fra e-post og telefon til egen bestillingsløsning
HoReCa-distribusjon i Norge skjer i praksis via e-post, telefon og andre avtalte kanaler, ikke gjennom EDI.…